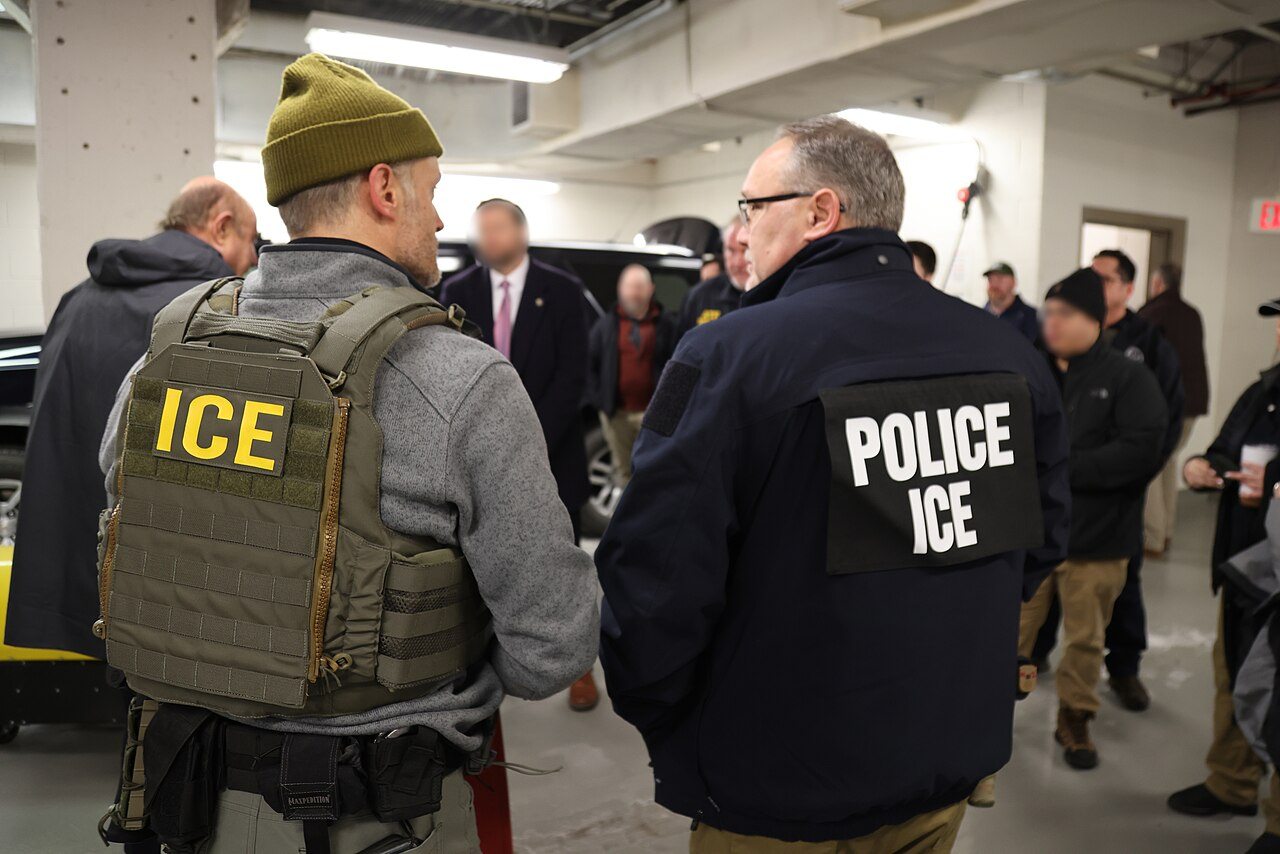
Se filtraron en línea datos de más de 41,000 empleados del Departamento de Seguridad Nacional de EE. UU., incluidos trabajadores de control migratorio, según informó primero Bbc. La filtración incluye nombres, direcciones laborales y números de teléfono, descripciones del trabajo de los empleados, así como decenas de nombres de operaciones hasta ahora desconocidas, los agentes que las dirigieron o participaron en ellas y la tecnología empleada en su trabajo.
El Departamento de Paz publicó la información en línea el miércoles junto con la investigadora de ciberseguridad y hacker maia crimew. Se almacenó en una base de datos llamada Icepick y se compartió a través de un sitio web alojado por Distributed Denial of Secrets.
Según los datos, más de 21,000 de las personas incluidas trabajan para CBP y casi 6,600 para ICE. Otros registros corresponden a personas de Homeland Security Investigations, el Federal Protective Service y la Cybersecurity and Infrastructure Security Agency.
El material filtrado incluye parte de la tecnología utilizada en el trabajo de los agentes, incluida tecnología proporcionada por Cellbrite y Palantir. La filtración abarca personal de varios organismos del DHS y también contiene información sobre operaciones y tecnología relacionada con el trabajo.
Los grupos dijeron en una declaración en línea que la filtración no pretendía ser un directorio de todos los agentes del DHS. Emma Best, cofundadora de DDoSecrets, dijo que el objetivo era sustituir «el anonimato por la rendición de cuentas».
El Departamento de Paz dijo que accedió a los perfiles de agentes del DHS a través de Okta, un servicio de inicio de sesión único que las organizaciones utilizan para asegurarse de que solo puedan iniciar sesión quienes tienen acceso a las plataformas internas. Una portavoz de Okta dijo que la empresa conocía las afirmaciones, describió a Okta como segura y afirmó que no tenía pruebas de que sus datos o sistemas hubieran sido vulnerados.
Un portavoz del Departamento de Paz señaló las acciones de los agentes de ICE como motivo del ataque informático del grupo y citó una declaración de Markwayne Mullin del 17 de julio en la que dijo que estaba aumentando la presión. Mullin se convirtió en secretario de Seguridad Nacional en marzo. Un representante del DHS no respondió de inmediato a una solicitud de comentarios.
La filtración fue la tercera ocasión en las últimas semanas en que una agencia gubernamental fue objetivo de filtraciones o ataques informáticos. El mes pasado, ShinyHunters pirateó el FBI y obtuvo información personal de miles de agentes. En los últimos días, la Federal Election Commission quedó fuera de servicio por un presunto intento de pirateo.