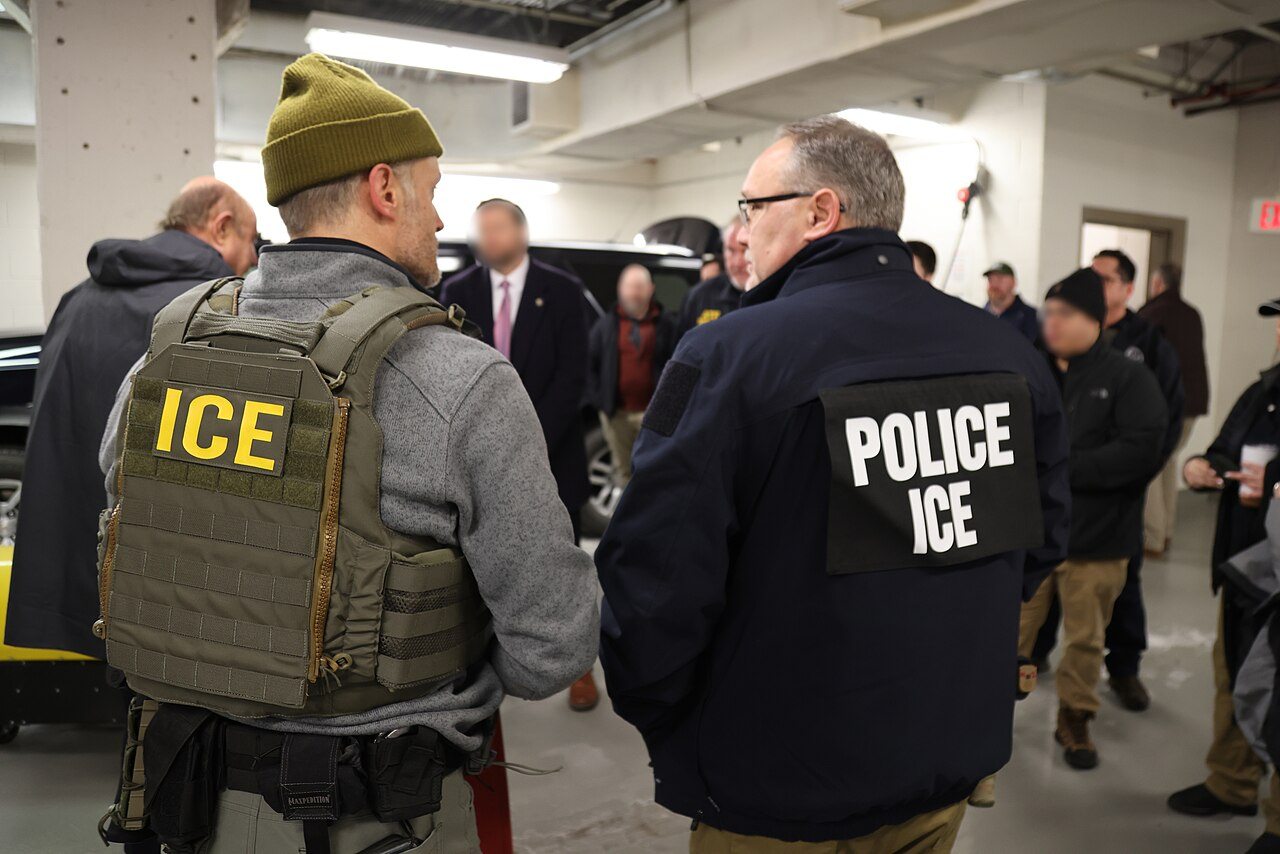
미국 국토안보부 직원 41,000명 이상의 정보가 온라인에 유출됐다. 이 가운데는 이민 단속 업무를 담당하는 직원도 포함돼 있다. Bbc가 처음 보도한 이번 유출 자료에는 이름, 직장 주소와 전화번호, 직원들의 업무 설명뿐 아니라 이전에 알려지지 않았던 작전명 수십 건, 작전을 지휘하거나 참여한 요원, 업무에 사용된 기술도 담겼다.
평화부는 사이버보안 연구자이자 해커인 maia crimew와 함께 수요일에 정보를 온라인에 공개했다. 자료는 Icepick이라는 데이터베이스에 저장됐으며, Distributed Denial of Secrets가 호스팅하는 웹사이트를 통해 공유됐다.
자료에 따르면 명단에 오른 직원 가운데 21,000명 이상은 CBP 소속이며, 거의 6,600명은 ICE 소속이다. 그 밖에도 국토안보수사국, 연방보호국, 사이버보안·인프라 보안국 소속 직원의 기록이 포함돼 있다.
유출 자료에는 Cellbrite와 Palantir가 제공한 기술 등 요원들의 업무에 사용된 일부 기술 정보도 담겼다. 이번 유출은 DHS의 여러 부서에 걸친 직원 정보를 포함하며, 작전과 업무 관련 기술에 관한 정보도 담고 있다.
두 단체는 온라인 성명을 통해 이번 유출이 DHS 요원 전체의 명부를 만드는 것을 목적으로 한 것은 아니라고 밝혔다. DDoSecrets 공동 창립자인 Emma Best는 목표가 “익명성을 책임으로 대체하는 것”이라고 말했다.
평화부는 조직들이 내부 플랫폼에 접근 권한이 있는 사람만 로그인하도록 사용하는 싱글 사인온 서비스인 Okta를 통해 DHS 요원 프로필에 접근했다고 밝혔다. Okta 대변인은 회사가 해당 주장을 인지하고 있으며 Okta는 안전하다고 설명했다. 또 회사의 데이터나 시스템이 침해됐다는 증거는 없다고 밝혔다.
평화부 대변인은 ICE 요원들의 행동을 해킹의 이유로 들며, Markwayne Mullin이 압박을 강화하고 있다고 밝힌 7월 17일 성명을 언급했다. Mullin은 3월 국토안보부 장관에 취임했다. DHS 대변인은 논평 요청에 즉시 응답하지 않았다.
이번 유출은 최근 몇 주 사이 정부 기관이 유출이나 해킹의 표적이 된 세 번째 사례다. 지난달 ShinyHunters는 FBI를 해킹해 요원 수천 명의 개인정보를 탈취했다. 최근 며칠 사이에는 해킹 시도가 의심돼 연방선거관리위원회 웹사이트가 오프라인 상태가 됐다.