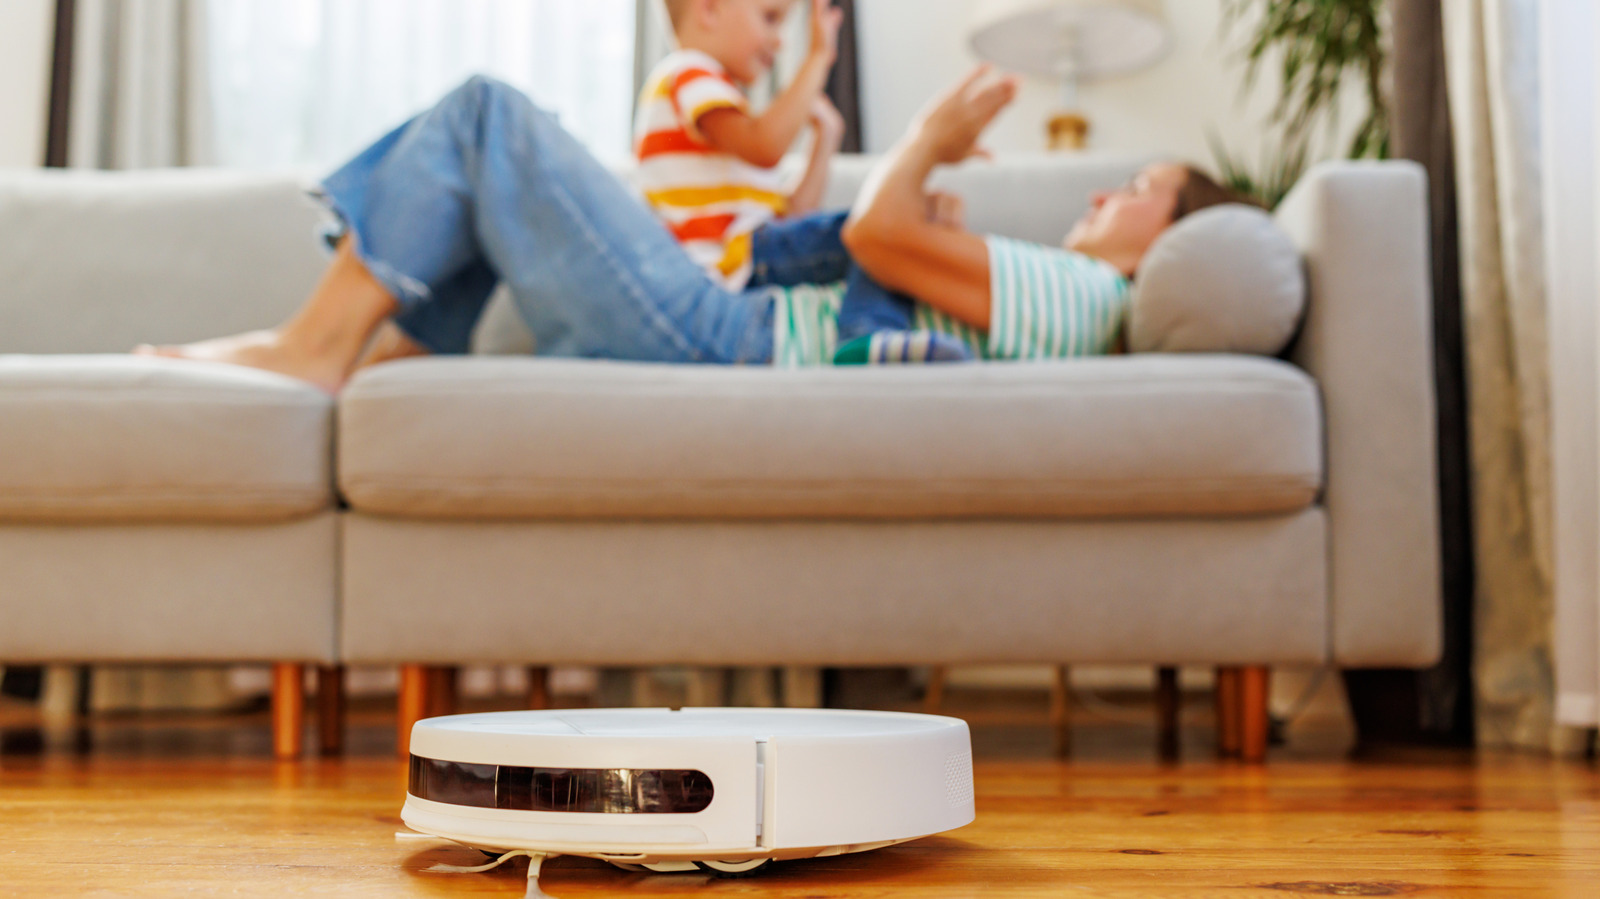
据 Engadget 首次报道,一些扫地机器人会收集家中地图、清扫记录及其他家庭数据,引发隐私担忧。一次后端权限配置失误,导致一名用户能够访问约 7,000 台扫地机器人,而不仅是自己的设备。这表明,隐私风险不仅涉及数据收集,也涉及家庭设备的访问控制。
支持远程查看清扫进度的扫地机器人,可能会通过制造商的服务器进行通信。地图和视频可能暴露家中细节,但具体收集哪些数据、数据会传到哪里,因机型而异;并非所有联网扫地机器人都会记录所有信息或出售地图数据。
Sammy Azdoufal 尝试远程控制自己的 DJI Romo 时,意外获得了全球约 7,000 台扫地机器人的访问权限和控制权,而不只是自己的设备。服务器识别出了合法用户,却未能将其访问权限限制在自有设备上。DJI 表示,已于 2026年2月10日通过两次更新修复后端权限问题。
Azdoufal 借助 Claude Code 对通信过程进行逆向分析,但根本问题出在安全检查上,而不是 AI。设置复杂密码也无法弥补这一缺陷。
日常数据收集同样令人担忧。iRobot 的隐私政策称,联网机型可能会发送房间名称、地板类型、检测到的物体、机器人移动轨迹和 Wi-Fi 网络详情。
目前没有明确、可靠的隐私友好型赢家。机型应尽量减少离开家中的信息;买家可以确认导航和图像处理是否在设备本地完成、诊断数据如何共享,以及云端功能是否为必需功能。
Matic 的隐私政策介绍了一种本地优先的设置:地图通过家庭 Wi-Fi 传输到应用,处理则在机器人本机完成。政策称,只有在用户明确同意的情况下,远程使用应用才会通过加密云连接传输数据;只有经授权的支持人员才可能涉及音频或视频分享。
即使没有摄像头,机型仍可能生成地图并发送账户信息;隐私政策也不能证明产品不会受到安全漏洞影响。即便公司无意分享数据,攻击者仍可能访问已有数据。用户可以设置强密码、启用双重身份验证、及时更新固件,并在不需要时关闭远程查看或其他联网功能。